
Una polizza cyber non riduce il rischio informatico: lo trasferisce. A ridurlo sono le misure tecniche e organizzative adottate dall'azienda, le stesse su cui una compagnia stabilisce condizioni, massimali e premio. Per questo la scelta di una copertura parte dall'analisi dei sistemi informativi, non dalla firma del contratto.
Nella gestione del rischio informatico convivono due domande distinte, spesso sovrapposte. La prima riguarda quanto un'impresa sia realmente esposta. La seconda, ciò che accade quando l'incidente si concretizza.
Alla prima si risponde con la tecnica e l'organizzazione, alla seconda con uno strumento assicurativo. Sono competenze diverse, e nessuna delle due è sufficiente da sola.
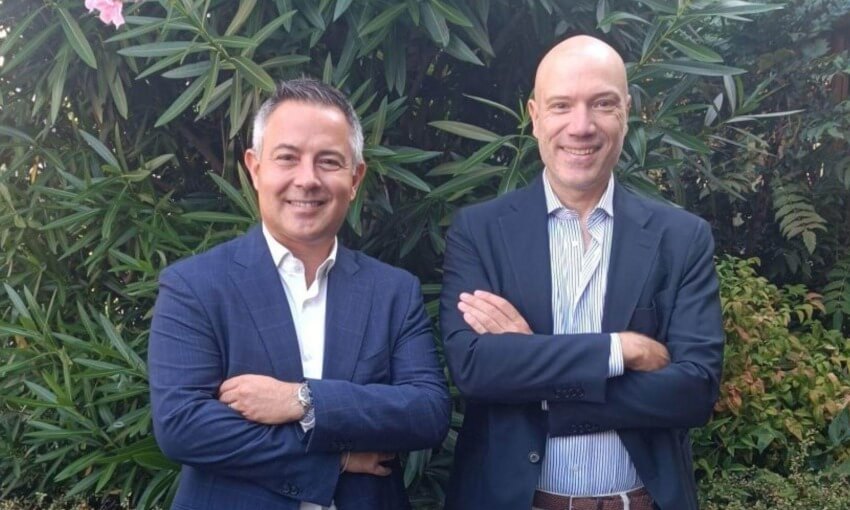
Da questa consapevolezza nasce la nostra collaborazione con Bi Broker, società di brokeraggio assicurativo che da anni affianca imprese e professionisti nella gestione dei rischi aziendali.
Cosa copre una polizza cyber, e cosa non può fare
Una polizza cyber è un'assicurazione contro gli attacchi informatici: tutela l'impresa dalle conseguenze economiche di un incidente. Le garanzie più frequenti comprendono il ripristino di dati e sistemi, le perdite causate dall'interruzione dell'attività, la gestione tecnica e legale dell'evento e la responsabilità verso terzi per le informazioni trattate.
Perimetro, massimali ed esclusioni variano però da un contratto all'altro. Interpretarli per tempo, e non a danno avvenuto, è il compito del broker.
Una copertura, invece, non impedisce l'evento. Non abbassa la probabilità che un sistema venga compromesso, non accorcia i tempi di fermo e non restituisce fiducia a un cliente rimasto senza servizio. Su questi aspetti agisce l'infrastruttura, non il contratto.
Rischio informatico: perché la sicurezza va documentata
Via via che i processi aziendali si digitalizzano, un guasto o un'intrusione informatica smette di essere un inconveniente tecnico e diventa un tema di continuità operativa: produzione, consegne, relazione con i clienti. Anche per questo il rischio informatico è entrato stabilmente nell'agenda delle imprese, di pari passo con l'aumento delle minacce.
Secondo il Rapporto Clusit 2026, curato dall'Associazione Italiana per la Sicurezza Informatica, nel 2025 le organizzazioni italiane hanno subito 507 attacchi informatici gravi: il 42% in più rispetto al 2024 e il 9,6% di quelli registrati a livello mondiale.
Oggi questa centralità si traduce in richieste puntuali, avanzate da più interlocutori.
Le compagnie assicurative, in fase di preventivo, vogliono conoscere il grado di sicurezza dell'azienda. I clienti di maggiori dimensioni si aspettano dalla catena di fornitura garanzie formali su backup, gestione degli accessi e aggiornamenti, spesso sotto forma di questionari per la qualifica dei fornitori o di allegati contrattuali.
Le informazioni da produrre coincidono in larga parte. Organizzarle una sola volta consente di utilizzarle in entrambi i contesti.
Perché l'analisi dei sistemi informativi viene prima della polizza
Accostarsi a una polizza cyber resta complesso: le coperture disponibili sono ancora poco conosciute e i questionari tecnici sottoposti in fase di assunzione del rischio sono articolati.
Entrano nel dettaglio di come è strutturata l'architettura informatica, di quali presidi di sicurezza sono attivi, di quali procedure interne sono in vigore e di quale sia il livello di maturità dell'organizzazione.
È qui che molte imprese si fermano. Non perché le misure manchino, ma perché nessuno le ha mai censite e messe per iscritto in modo ordinato. Un quadro lacunoso incide sulle condizioni offerte e, in alcuni casi, sull'efficacia della copertura proprio quando dovrebbe operare.
Una polizza costruita su una fotografia imprecisa protegge meno di quanto l'azienda creda di aver acquistato.
Come funziona la collaborazione tra OrangePix e Bi Broker
Il modello di lavoro condiviso separa con chiarezza i due ambiti di intervento.
OrangePix supporta l'impresa nell'analisi tecnica dei sistemi informativi: ricostruisce lo stato dell'infrastruttura, aiuta a predisporre la documentazione necessaria all'istruttoria della polizza e segnala le aree di miglioramento da affrontare prima della stipula.
Bi Broker mette a disposizione l'esperienza maturata nella consulenza assicurativa: seleziona le soluzioni più adatte alle esigenze di ciascuna impresa e si confronta con compagnie che offrono coperture dedicate ai rischi cyber.
Ne deriva un percorso di protezione integrato, in cui riduzione e trasferimento del rischio vengono progettati insieme, anziché in due fasi separate che non dialogano tra loro.
Le informazioni da preparare prima di valutare una polizza cyber
Per affrontare questo passaggio con metodo, un'impresa dovrebbe saper descrivere con precisione alcuni elementi del proprio assetto:
• come sono gestiti gli accessi e dove è in uso l'autenticazione multifattore;
• con quale frequenza vengono eseguiti i backup e quando è stato verificato l'ultimo ripristino andato a buon fine;
• con quale regolarità vengono aggiornati sistemi operativi, applicativi e componenti di terze parti;
• quali procedure sono previste in caso di incidente e chi ha il compito di avviarle;
• quali fornitori esterni hanno accesso alla rete aziendale e con quali privilegi.
Nessuna di queste risposte presuppone un progetto straordinario. Presuppone che qualcuno se ne occupi in modo continuativo e le mantenga documentate.
Il punto di vista di OrangePix e Bi Broker
“La sicurezza è oggi uno dei pilastri della competitività e della continuità operativa. Ogni progetto di trasformazione digitale deve essere accompagnato da un livello di protezione adeguato: non si tratta solo di difendere dati e sistemi, ma di tutelare il patrimonio aziendale e la capacità dell'impresa di non fermarsi anche di fronte a un incidente.
Le polizze cyber sono uno strumento importante, ma non possono essere il punto di partenza” - Michele Tolu, Amministratore Delegato di OrangePix.
“Le aziende mostrano un'attenzione crescente verso le coperture cyber, ma affrontano un tema percepito come molto tecnico. Le compagnie chiedono informazioni sempre più dettagliate sulle misure adottate, proprio perché la prevenzione è il primo elemento di valutazione del rischio.
Poter unire consulenza assicurativa e supporto tecnico permette di offrire alle imprese un servizio più completo” - Alessandro Reategui, Amministratore Delegato di Bi Broker.
Sicurezza informatica per le imprese: una questione di cultura
L'obiettivo condiviso va oltre la singola polizza, contribuendo a diffondere la cultura della cybersecurity nel tessuto imprenditoriale biellese e piemontese, con un approccio che tenga insieme tecnologia, organizzazione, gestione del rischio e strumenti assicurativi.
In un'economia in cui l'operatività dipende dai sistemi informativi, la resilienza informatica è un requisito di affidabilità verso clienti e partner, non un semplice adempimento.
Un rischio non misurato non può essere gestito. Un rischio misurato può essere ridotto e, per la parte che resta, trasferito.
Fonte: Rapporto Clusit 2026 - Associazione Italiana per la Sicurezza Informatica.